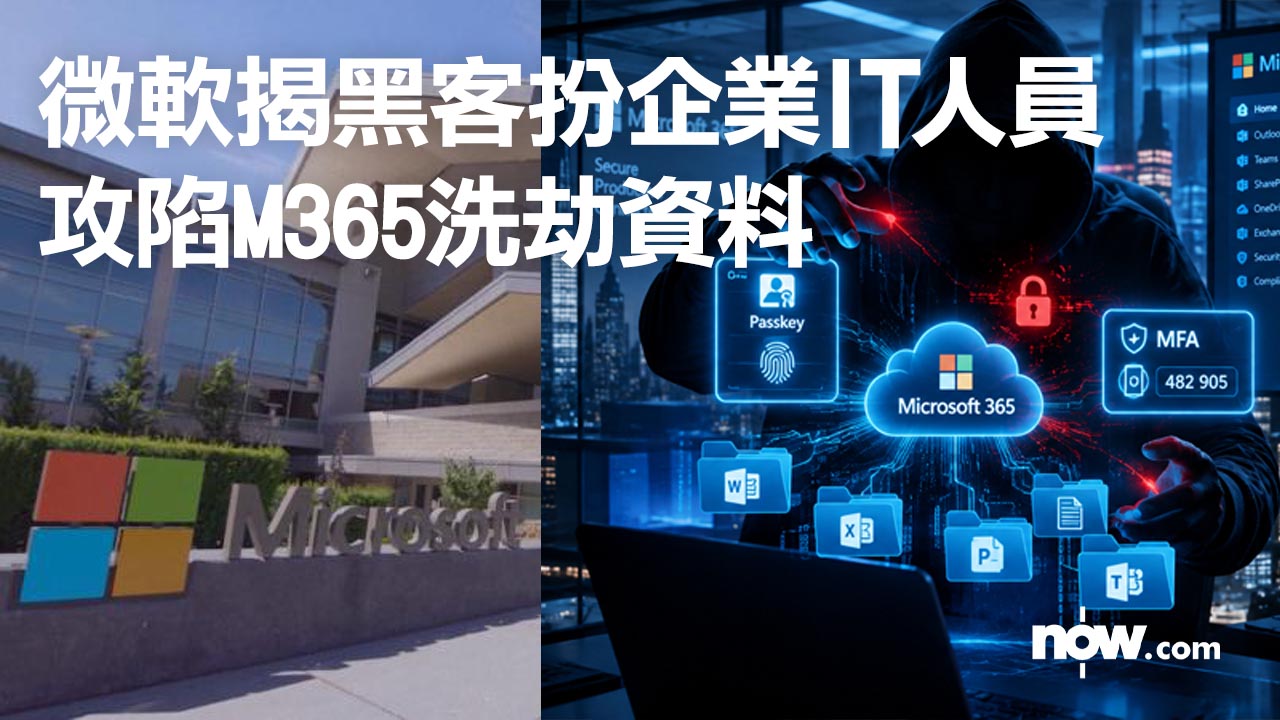
【Now.com】網絡詐騙情況日趨嚴重,Microsoft 安全團隊發出緊急保安警報,指有黑客組織利用企業推行「通行密鑰(Passkey)」及「單點登錄(SSO)」無密碼驗證機制的時機,冒充電腦部 IT 技術支援人員展開攻擊,洗劫企業雲端機密文件進行勒索。
Microsoft 的報告指出,黑客組織 ShinyHunters 及 Helix 自 2026 年 5 月起展開大規模精準攻擊。黑客摸清目標企業的架構與員工名單後,透過電話或即時通訊軟件假冒內部 IT 人員,稱聲須「配合最新保安政策升級 Passkey 或多重認證(MFA)」為由,向員工施壓要求限期內完成驗證。
假冒IT升級通行密鑰套取登入憑證
受害員工不虞有詐,黑客隨後發送釣魚連結,將他們引導至「中間人(AiTM)」偽冒登入網站,即時攔截 Session Token 與登入憑證。黑客亦會利用「設備代碼釣魚(Device Code Phishing)」手法,誘騙員工在微軟官方驗證頁面輸入指定代碼,從而直接授權黑客控制的應用程式,徹底繞過傳統多重認證機制。
植入後門暗中「限速」搬移機密
黑客成功登入 Microsoft 365 系統後,會在帳戶安全設定中綁定自行控制的電話號碼或驗證器程式,建立持久後門。隨後,黑客透過 Microsoft Graph API 掌握企業目錄角色,並全面搜尋 SharePoint、OneDrive 及電郵附件。
報告指,為了避過保安監控或防資料外泄系統偵測,黑客刻意壓低下載頻率至每小時存取少於 1,000 份文件。這種「限速」戰術使異常流量混入日常辦公操作,將盜取資料過程延長至數天。當管理層收到黑客勒索信件,企業才驚覺機密資料已被盜取。
牽連第三方平台連環失守
受害企業普遍採用單點登錄架構,一旦核心身分識別遭到挾持,連帶掛鈎的第三方雲端服務將如全面失守,包括 Slack、Google Workspace、SAP 等協作平台。
Microsoft 提醒,企業應檢視現有驗證架構,研究落實抗釣魚的多重認證政策,並限制僅允許受監管的合規裝置存取核心資源。若企業無特定需要,應直接停用設備代碼登入流程(Device Code Flow),從技術源頭堵截黑客入侵途徑。