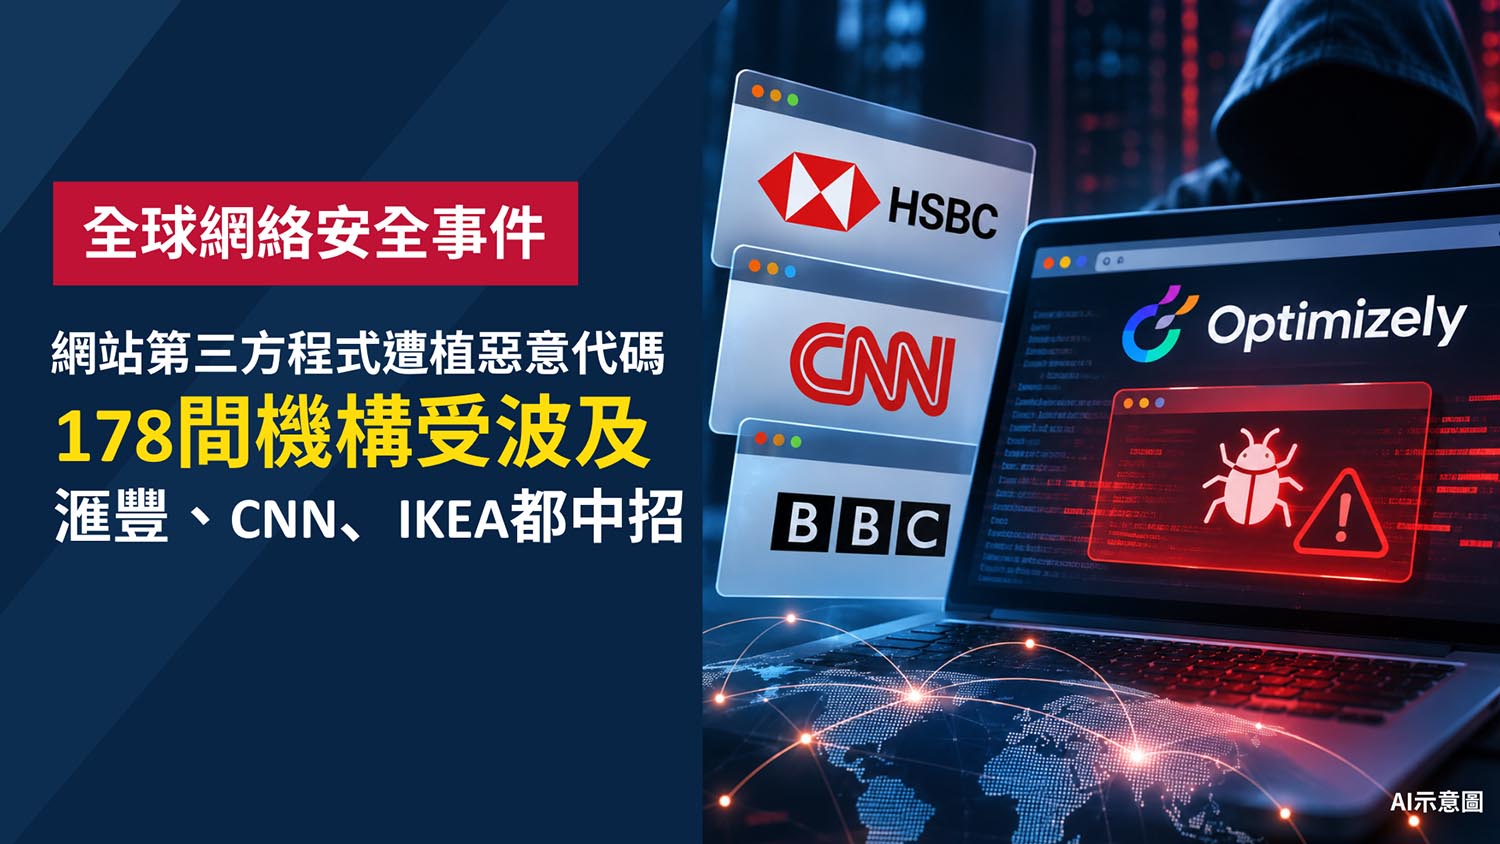
全球多間知名企業及機構網站近日捲入大型網絡安全事件,包括滙豐銀行(HSBC)、CNN、BBC、Zoom及IKEA等。網絡安全研究團隊發現,黑客利用網站優化平台Optimizely的漏洞,向企業網站使用的第三方程式植入惡意代碼,企圖竊取信用卡資料及加密貨幣,甚至攻擊使用舊版iOS的iPhone及iPad。調查發現188個受污染程式檔案,涉及178間機構。最新消息指,相關惡意代碼已全數清除,但研究人員發現黑客錢包已有加密貨幣收款紀錄,實際損失仍在調查。
全球178間機構受波及 共用網站工具成黑客入口
網絡安全研究機構Report URI於11月16日公布調查,指團隊檢查了1,611個由Optimizely提供的網站程式檔案,發現其中188個被植入惡意代碼,涉及178間機構。
名單包括CNN、BBC、Zoom、Salesforce、GitLab、IKEA及滙豐等國際企業,當中更包括香港滙豐官方網站,涉及銀行、新聞媒體、科技及零售等多個行業。
Optimizely是一個協助企業優化網站的平台,提供網頁設計測試、個人化內容及用戶體驗改善等功能。企業使用相關服務時,會載入Optimizely提供的JavaScript程式,黑客則利用平台漏洞,向部分客戶項目的程式植入惡意代碼,再透過原有渠道傳送至網站訪客。
這類手法稱為「供應鏈攻擊」,黑客毋須逐間入侵企業內部系統,亦可能透過共同使用的第三方工具發動攻擊。不過,網站涉及受污染程式,並不代表企業系統已遭入侵或客戶資料已外洩。
惡意程式可偷信用卡資料 舊版iPhone亦成目標
研究團隊發現,惡意程式可將加密貨幣收款地址偷偷替換成黑客控制的地址,令用戶轉帳時可能將款項錯誤匯給攻擊者,亦會嘗試擷取信用卡號碼、有效日期、保安碼及部分瀏覽器資料。
根據區塊鏈追蹤紀錄,黑客錢包累計收到約7,150美元加密貨幣,部分資金其後被轉走。不過,由於部分錢包在今次事件前已被使用,不能將全部款項視為今次攻擊造成的損失,實際受害金額仍有待確認。
此外,惡意程式亦設有針對舊版iOS的攻擊功能,包括主要針對iOS 13至17的Coruna,以及針對iOS 18系列的DarkSword漏洞工具。至於較新的iOS 26系統,研究人員當時主要觀察到裝置識別行為,未有確認成功入侵個案。
188個惡意檔案已全數清除 滙豐稱未授權程式無運作
Optimizely確認,黑客利用其Experimentation服務的漏洞,在部分客戶項目加入未經授權的JavaScript。公司表示已修補漏洞、移除惡意代碼,並通知受影響客戶。
根據Report URI最新時間線,研究團隊於香港時間11月17日上午7時11分確認,全部188個受污染程式檔案已清除惡意代碼。
至於被列入名單的滙豐,銀行回應傳媒查詢時表示,未經授權的程式並沒有在其網站上運作。Salesforce亦已暫停使用相關程式作預防措施;信用資料機構Equifax則表示,暫未發現自身系統遭入侵的證據。
雖然已發現的惡意程式均已完成清理,但實際受影響用戶及資料外洩規模仍未確定。曾於相關時段在受影響網站輸入付款資料的用戶,可留意交易紀錄有否異常;iPhone及iPad用戶亦應更新作業系統,減低舊版漏洞被利用的風險。